
תקיפות הסייבר נגד מערכות קירור המזון בצרפת, הפגיעה בתשתיות אזרחיות בארצות הברית והפעילות הגוברת של קבוצת ההאקרים האיראנית "הנדלה" בישראל מצביעות על התפתחות משמעותית במערכה האיראנית במרחב הסייבר, הבאה לידי ביטוי בשלושה ממדים מקבילים: הרחבת הזירה הגאוגרפית של התקיפות, החרפה באופיין ובתוצאותיהן, ושחיקה אפשרית ביעילותה של אסטרטגיית ההכחשה האיראנית לנוכח נכונות גוברת של מדינות המערב לחשוף את האחראים ולהטיל על טהרן אחריות ישירה. המסקנה המרכזית היא שיש להתייחס למערך הסייבר ההתקפי האיראני כאל מרכיב משמעותי באיום האסטרטגי של איראן, ולשלב את הטיפול בו במדיניות ההרתעה, הענישה וההידברות עימה.
צרפת מאשימה את משמרות המהפכה: אירוע הממחיש שינוי אסטרטגי
ב־9 בנובמבר 2026 הטילה צרפת באופן פומבי וישיר את האחריות לתקיפת סייבר רחבת היקף נגד מערכות קירור והקפאה בסופרמרקטים במדינה על משמרות המהפכה האיראניים. שר החוץ הצרפתי, ז'אן־נואל בארו, הצהיר: "אני יכול לאשר כי התקיפה בוצעה בידי משמרות המהפכה של הרפובליקה האסלאמית של איראן",[1] והגדיר את האירוע חסר תקדים בהיקפו וברמת התוקפנות שלו. הוא הודיע כי צרפת תפעל להטלת סנקציות במסגרת האיחוד האירופי.[2]
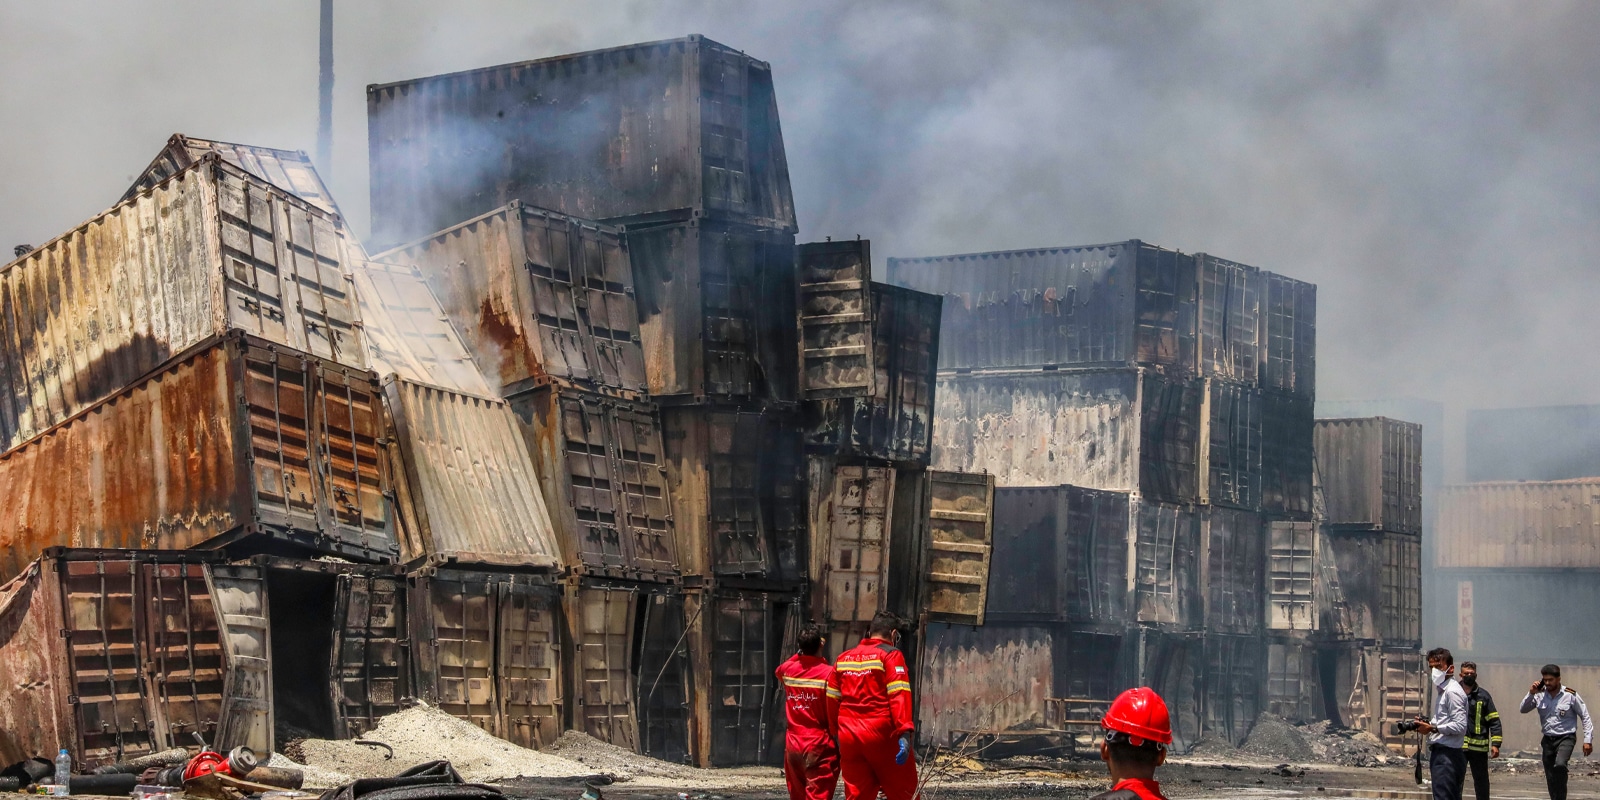
התקיפה התרחשה בלילה שבין 11 ל־12 באוקטובר ופגעה במערכות קירור בכ־700 אתרי מסחר ומזון בצרפת. התוקפים הצליחו לשנות מרחוק את הגדרות הטמפרטורה במקררים ובמקפיאים, וגרמו להשחתת מוצרי מזון ולנזקים כלכליים. בחלק מהאתרים דווח גם על שרפות. בהודעה שפרסם משרד החוץ הצרפתי נקבע כי התקיפה בוצעה בידי יחידת הסייבר ההתקפית Shahid Kaveh, הכפופה למערך הלוחמה האלקטרונית והסייבר של משמרות המהפכה. צרפת הגדירה את האירוע כמתקפת הסייבר ההתקפית הראשונה שבוצעה על אדמתה למטרות חבלה בלבד, וקבעה כי הפעולה מנוגדת למשפט הבינלאומי ולעקרונות האו"ם בדבר התנהגות אחראית של מדינות במרחב הסייבר, שאיראן עצמה אימצה. הפרקליטות בפריז פתחה בחקירה ופעלה להוצאת צווי מעצר בינלאומיים נגד בכירים במערך המעורב בתקיפה.[3]
ב־10 בנובמבר זימנה צרפת את שגריר איראן, ובארו הבהיר כי פריז שומרת לעצמה אפשרות לנקוט צעדים נוספים, לרבות פעולות במרחב הסייבר, אם יידרשו לצורכי הרתעה ותגובה מידתית.[4]
בתגובה להאשמות הצרפתיות פרסם משרד החוץ האיראני ב־10 בנובמבר הודעה רשמית שבה דחה מכול וכול את הטענות למעורבות איראנית בתקיפות הסייבר בצרפת, והגדיר אותן חסרות בסיס ומגמתיות. בהודעה נטען כי ההאשמות נועדו להסיט את תשומת הלב ממדיניותה של צרפת כלפי איראן והמזרח התיכון, לפגוע בתדמיתה הבינלאומית של איראן ולהסתיר כשלים במערכות האזרחיות הצרפתיות, שלדברי המשרד אינן מסוגלות אפילו לשלוט בטמפרטורת המקררים. משרד החוץ האיראני אף הזהיר כי טהרן לא תהסס לנקוט את הצעדים הנדרשים להגנה על האינטרסים הלאומיים שלה ועל ביטחונה מפני פעולות זרות בלתי חוקיות.[5] התגובה האיראנית ממחישה את המשך השימוש בהכחשה מדינתית גורפת, גם לנוכח ייחוס פומבי ומפורש של התקיפה למשמרות המהפכה בידי ממשלת צרפת.
חשיבות האירוע אינה נובעת רק מהיקף הנזק. תקיפת מערכות קירור מזון היא פגיעה בתשתית אזרחית המהווה חלק משרשרת האספקה והבטיחות של מוצרי מזון. במובן זה, היא מדגימה כיצד תקיפת סייבר יכולה לחרוג מגבולות המרחב הדיגיטלי ולגרום לנזק פיזי וכלכלי ממשי.
האירוע הצרפתי מספק נקודת מוצא לבחינת התפתחות רחבה יותר במערכה האיראנית. אין מדובר בשינוי שהחל בנובמבר 2026, אלא בהצטברות של דפוסי פעולה שהחריפו במהלך השנים האחרונות, ובייחוד על רקע העימותים הצבאיים הישירים בין איראן לבין ישראל וארצות הברית.
שלושה ממדים מרכזיים מאפשרים להבין את ההתפתחות: התרחבות גאוגרפית של יעדי התקיפה; החרפה באופי הפעילות ובנזק שהיא מסוגלת לגרום; ושחיקה אפשרית ביכולת ההכחשה האיראנית.
הממד הראשון: התרחבות גאוגרפית של המערכה האיראנית
איראן פועלת במרחב הסייבר נגד מדינות אירופה כבר שנים. פעילות זו כללה ריגול, גנבת מידע, תקיפות נגד מוסדות ממשלתיים ומבצעי השפעה נגד מתנגדי המשטר. לפיכך, אין לראות בתקיפה בצרפת את ראשיתה של המערכה האיראנית באירופה. החידוש הוא בהרחבת סוגי היעדים, בפוטנציאל הנזק הפיזי ובהתמקדות הגוברת בתשתיות אזרחיות במדינות שאינן משתתפות בהכרח באופן ישיר בלחימה נגד איראן.
דוגמה מוקדמת הייתה מתקפת הסייבר נגד מוסדות ממשלתיים באלבניה בשנת 2022, שיוחסה בידי ארצות הברית לאיראן. המתקפה כללה פגיעה במערכות ממשלתיות, השבתת שירותים ופרסום מידע גנוב, והביאה את אלבניה לניתוק היחסים הדיפלומטיים עם טהרן. בפרסום רשמי ממרץ 2026 קישר משרד המשפטים האמריקאי בין פעילות זו לבין אתרי הנדלה, Homeland Justice ו־Karma, שהופעלו, לדבריו, בידי משרד המודיעין האיראני.[6]
צרפת עצמה הייתה יעד לפעילות סייבר איראנית גם בשנים קודמות. בהודעת הייחוס הרשמית מנובמבר 2026 הזכיר משרד החוץ הצרפתי את התקיפה נגד השבועון הסאטירי שרלי הבדו בשנת 2023 ואת הפעילות האיראנית נגד ארגון המשחקים האולימפיים והפאראלימפיים בפריז בשנת 2024. עוד צוין כי במרץ 2026 הטיל האיחוד האירופי סנקציות על החברה האיראנית Emennet Pasargad בשל מעורבותה בפעילויות אלה.[7] ואולם, התקיפה נגד מערכות הקירור באוקטובר 2026 מצביעה על החרפה משמעותית באופי הפעילות, ממבצעי השפעה ושיבוש נגד יעדים תקשורתיים וציבוריים לפגיעה ישירה במערכות תפעוליות אזרחיות, שהשבתתן גורמת לנזק פיזי וכלכלי ממשי.
בראשית נובמבר דווח על גל נוסף של תקיפות נגד מערכות קירור במדינות אירופיות. ב־4 בנובמבר דיווחה רויטרס כי מתקפות פגעו בסופרמרקטים בשמונה מדינות באירופה ובמערכות ניטור קירור בשלושה מתקנים של שירות הדם הצרפתי. במקרה של שירות הדם, הצוותים העבירו את מנות הדם למתקנים חלופיים ומנעו פגיעה באספקה. עם זאת, לא נקבע באופן רשמי שכל האירועים הללו קשורים למתקפת אוקטובר או שבוצעו בידי אותה יחידה איראנית.[8]
מכאן שהמסקנה המחקרית אינה שאיראן החלה לתקוף את אירופה, אלא שניכרת נכונות איראנית לפעול נגד מגוון רחב יותר של יעדים אזרחיים באירופה, גם כאשר הפגיעה בהם עלולה להוביל לעימות מדיני ישיר עם מדינות מרכזיות ביבשת.
ההתרחבות הגאוגרפית משרתת כמה מטרות אפשריות: הגדלת מספר נקודות הלחץ על מדינות המערב, המחשת יכולתה של איראן להגיב מעבר לגבולות המזרח התיכון, והעברת מסר שלפיו תמיכה בישראל ובארצות הברית עלולה להיות כרוכה במחיר גם בעורף האזרחי האירופי.
יצוין כי בצד הרחבת פעילות הסייבר של איראן באירופה, איראן פעילה גם בקידום פעילות טרור באירופה, כאשר באחרונה בלט בהקשר זה ניסיון הפיגוע בשדה התעופה הבריטי המשמש את חיל האוויר של ארה"ב. קודם לכן התרחשו פיגועים מספר נגד יעדים יהודיים במערב אירופה.
הממד השני: החרפה באופי התקיפות ובפוטנציאל הנזק
ההתפתחות השנייה, והמשמעותית יותר מבחינה ביטחונית, היא ההחרפה באופי הפעילות האיראנית. בעבר בלטו במערכה האיראנית פעולות ריגול, גנבת מידע, השחתת אתרים ומבצעי השפעה. בשנים האחרונות התרחב השימוש גם לתקיפות שמטרתן שיבוש תהליכים פיזיים, השבתת מערכות חיוניות ויצירת איומים ישירים על ביטחונם האישי של אזרחים.
אין מדובר במעבר מוחלט מסוג פעילות אחד לאחר. איראן ממשיכה להפעיל במקביל את כלל הכלים הללו, ולעיתים אף משלבת ביניהם. החידוש הוא בהתרחבות מנעד הפעולה וביכולת להפוך חדירה טכנולוגית מוגבלת לאירוע בעל השלכות פיזיות, כלכליות ופסיכולוגיות משמעותיות.
דוגמה בולטת לכך היא פעילות קבוצת CyberAv3ngers, המזוהה עם משמרות המהפכה, נגד מערכות בקרה תעשייתיות בארצות הברית. החל בנובמבר 2023 תקפו גורמים איראניים בקרים מתוצרת יוניטרוניקס הישראלית, שהותקנו בין היתר במתקני מים ושפכים. התקיפות המחישו את פגיעותן של מערכות בקרה המחוברות לרשת ואת האפשרות לשבש תהליכים תפעוליים גם באמצעות כלים טכנולוגיים פשוטים יחסית.[9]
דיווח רויטרס מנובמבר 2026 מזכיר גם שיבושים במתקני טיפול במים בארצות הברית ביולי 2026, לצד תקיפות נוספות נגד מערכות תחבורה ושיט. עם זאת, יש להבחין בין אירועים שיוחסו רשמית לאיראן לבין אירועים שהקשר האיראני אליהם עדיין נבחן.[10]
התקיפה נגד מערכות הקירור בצרפת ממחישה אותה מגמה במגזר המזון. בשני המקרים, בארצות הברית ובצרפת, התוקפים התמקדו במערכות בקרה המחוברות לעולם הפיזי. גם כאשר הנזק בפועל מוגבל, עצם האפשרות לשבש מים, מזון, אנרגיה או שירותים רפואיים הופכת את הסייבר לאמצעי לחץ בעל משמעות אסטרטגית.
הנדלה: החיבור בין תקיפה, השפעה ואיום פיזי
פעילותה של קבוצת הנדלה מהווה מקרה מבחן בולט לאסטרטגיית הסייבר האיראנית, המבוססת על שימוש בקבוצות האקרים ובזהויות כיסוי לשילוב בין תקיפות סייבר, גנבת מידע והדלפתו, איומים ומבצעי השפעה. דפוס פעולה זה מאפשר למשטר האיראני להשיג יעדים מבצעיים ותודעתיים במקביל, תוך טשטוש זהות הגורמים המפעילים וניסיון להרחיק מעצמו אחריות ישירה. בהקשר זה, משרד המודיעין האיראני ממלא תפקיד מרכזי בהפעלת מערך הסייבר וההשפעה המזוהה עם הנדלה.[11]
האפקטיביות של הנדלה אינה תלויה בהכרח בתחכום טכנולוגי יוצא דופן. לעיתים, חדירה למערכת באמצעות פרטי הזדהות שנגנבו, מחיקת מידע או השתלטות על חשבון מאפשרות לייצר נזק תפעולי ותודעתי משמעותי, בייחוד כאשר הפעולה מלווה בקמפיין פרסום והפחדה.
דוגמה מרכזית היא התקיפה נגד חברת הטכנולוגיה הרפואית האמריקאית Stryker במרץ 2026. הקבוצה נטלה אחריות לתקיפה הרסנית שגרמה לשיבושים בפעילות החברה. משרד המשפטים האמריקאי אישר כי אחד מאתרי הנדלה שימש לפרסום הודעה על קבלת האחריות לתקיפה, וקישר את המערך הדיגיטלי של הקבוצה למשרד המודיעין האיראני.[12]
אולם התפתחות מדאיגה אף יותר היא השימוש במידע שנגנב ובפלטפורמות מקוונות לצורך איומים על חיי אדם. בהודעת משרד המשפטים האמריקאי נמסר כי אתרי הנדלה פרסמו פרטים אישיים של כ־190 אנשים הקשורים למערכת הביטחון הישראלית, לצד איומים מפורשים. עוד נמסר כי גורמים שהפעילו את המערך שלחו איומי מוות לעיתונאים ולמתנגדי המשטר האיראני, ואף טענו לקשרים עם גורמים עברייניים לצורך פגיעה פיזית במטרות. המקור האמריקאי מתעד את האיומים ואת הטענות שפורסמו, אך אינו מוכיח בהכרח שקשרים עברייניים אלה התקיימו בפועל.[13]
ב־9 בנובמבר 2026 התגלתה המחשה נוספת לשילוב בין פעילות דיגיטלית לבין איומים במרחב הפיזי, כאשר תושבים בצפון תל אביב מצאו בתיבות הדואר שלהם עלונים מאיימים ובהם קוד QR שהוביל לאתר המזוהה עם קבוצת הנדלה. באתר הופיעו איומים בפגיעה בתשתיות חיוניות בישראל, לרבות תחנות כוח, בתי זיקוק ומתקני התפלת מים, בתגובה לתקיפה ישראלית אפשרית נוספת נגד תשתיות האנרגיה של הציר האיראני. המשטרה והשב"כ פתחו בחקירה לבירור נסיבות הפצת העלונים וזהות המעורבים, בעוד שקבוצת הנדלה נטלה אחריות פומבית למבצע.[14] האירוע ממחיש את השילוב בין פעילות סייבר, מבצעי השפעה והפעלת איומים במרחב הפיזי, גם אם טרם הוכחה מעורבות ישירה של גורמים איראניים בהפצת העלונים.
חשיבות האירוע אינה תלויה רק בשאלה מי הניח את העלונים בפועל. עצם השימוש במותג הנדלה להעברת איום פיזי ברחובות ישראל ממחיש את החיבור בין מערך סייבר, פעילות השפעה ופעילות המיועדת להפחדת האוכלוסייה. אם יתברר שההפצה בוצעה בהכוונה איראנית ישירה, הדבר יחזק את ההערכה בדבר שילוב גובר בין פעילות מקוונת לבין הפעלת גורמים בשטח.
מכלול האירועים מצביע על התפתחות בדוקטרינת הפעולה האיראנית: הסייבר אינו משמש רק להשגת מידע או להשפעה על דעת הקהל, אלא גם ליצירת נזק פיזי, לשיבוש שירותים אזרחיים ולהפעלת לחץ אישי על יריבים. זהו מעבר מהתמקדות בפגיעה במידע ובתודעה למערכה משולבת נגד מערכות, תשתיות ובני אדם.
הממד השלישי: שחיקת יכולת ההכחשה האיראנית והתגבשות מדיניות מערבית חדשה
אחד המאפיינים המרכזיים של אסטרטגיית הסייבר האיראנית הוא השימוש בקבוצות האקרים, בחברות כיסוי ובזהויות מבצעיות המאפשרות לטהרן להרחיק את עצמה מן הפעילות ההתקפית. השימוש במנגנונים אלה מעניק למשטר גמישות מבצעית ומדינית: הוא מאפשר לפעול נגד יריבים, להפעיל לחץ ולגרום נזק, תוך ניסיון להימנע מנשיאה באחריות מדינתית ישירה.
פעילותה של קבוצת הנדלה משקפת התפתחות משמעותית באסטרטגיית הסייבר האיראנית. לצד השימוש בזהויות כיסוי ובמנגנוני הסתרה שנועדו לטשטש את מעורבות המשטר, ניכרת נכונות גוברת לנצל את החשיפה הציבורית של הקבוצה ואת זיהויה עם איראן כדי להעצים את השפעתה הפסיכולוגית והתודעתית. במובן זה, יכולת ההכחשה אינה בהכרח יעד מרכזי בכל פעולה, ולעיתים דווקא הזיהוי הציבורי של הקבוצה עם מנגנוני הביטחון האיראניים משרת את מאמצי ההרתעה, ההפחדה וההשפעה של טהרן. כך נוצרת אסטרטגיה המשלבת בין עמימות מבצעית לבין חשיפה מכוונת או נסבלת של הזיקה למשטר, בהתאם ליעדים האסטרטגיים של הפעולה.[15]
האירוע בצרפת מוסיף ממד חדש לדיון זה. כאשר שר החוץ הצרפתי מאשים במפורש את משמרות המהפכה, וכאשר מערכת המשפט הצרפתית פועלת נגד מפקדי יחידה איראנית מסוימת, יכולתה של טהרן להסתתר מאחורי עמימות טכנולוגית ומבצעית מצטמצמת.
התגובה האיראנית להאשמות צרפת ממחישה את המתח המובנה בין אסטרטגיית ההכחשה של טהרן לבין התגברות מאמצי הייחוס המדינתי במערב. בעוד שצרפת הציגה ייחוס פומבי ומפורש של התקיפה ליחידה מסוימת במשמרות המהפכה, איראן בחרה בהכחשה גורפת, בהטלת ספק ביכולתן של הרשויות הצרפתיות ובניסיון להציג את ההאשמות כמניפולציה פוליטית. בכך נחשף מאבק המתנהל לא רק במרחב הסייבר, אלא גם על קביעת האחריות ועל הלגיטימיות של צעדי התגובה. הצלחתה של מדיניות הייחוס המערבית לא תימדד אפוא בעצם חשיפת זהות התוקפים, אלא ביכולתה לתרגם את החשיפה למחירים מדיניים, משפטיים ומבצעיים שישפיעו על חישובי העלות והתועלת של המשטר האיראני.
יש להבחין כאן בין שלושה שלבים: זיהוי טכנולוגי של התוקפים, ייחוס מודיעיני של הפעולה לגוף מדינתי, והחלטה מדינית להטיל אחריות פומבית על המדינה. הצעד הצרפתי משמעותי במיוחד משום שהוא מעביר את הדיון מן המישור הטכנולוגי אל המישור המדיני והמשפטי.
עם זאת, אין להסיק כי אסטרטגיית ההכחשה האיראנית קרסה. יכולת ההכחשה נותרה בעלת ערך, בייחוד כאשר הראיות אינן נחשפות במלואן או כאשר מדינות המערב אינן מוכנות לשלם את מחיר התגובה. החידוש הוא בכך שמדינות מערביות מפגינות נכונות גוברת לערער את ההכחשה באמצעות חשיפה פומבית, סנקציות, הליכים משפטיים ופעולות לשיבוש תשתיות הסייבר האיראניות.
Rewards for Justice: חשיפת המערך האנושי והארגוני
המדיניות האמריקאית מספקת דוגמה נוספת למאמץ לשחוק את יכולת ההכחשה האיראנית. במסגרת תוכנית Rewards for Justice של מחלקת המדינה האמריקאית, וושינגטון מציעה תגמולים של עד עשרה מיליון דולר עבור מידע העשוי לסייע בזיהוי גורמים האחראים לפעילות סייבר זדונית נגד תשתיות אמריקאיות, בהתאם לתנאי התוכנית.
הפרסומים האמריקאיים מתייחסים למפקדים, למפעילים, למתכנתים, לחברות כיסוי ולגורמים המסייעים לפעילות המבצעית. בין הגופים והאנשים שנחשפו נמצאים קבוצת CyberAv3ngers, בכירים במערך הסייבר של משמרות המהפכה, אנשי Shahid Hemmat ו־Shahid Shushtari, גורמים הקשורים ל־Emennet Pasargad והאקרים שפעלו במסגרת רשת Mabna.[16]
החשיבות האסטרטגית של התוכנית אינה מתמצה בתגמול הכספי. עצם פרסום שמותיהם ותפקידיהם של אנשי המערך האיראני, לצד זיהוי החברות והיחידות שבמסגרתן הם פועלים, נועד לפגוע במנגנון ההסתרה הארגוני. הוא גם מעביר מסר אישי לאנשי הסייבר האיראניים: פעילות המתבצעת במסגרת חברה אזרחית לכאורה, או תחת שם של קבוצת האקרים עצמאית, אינה מבטיחה חסינות מפני חשיפה ואחריות משפטית.
התוכנית משרתת שלוש מטרות משלימות: איסוף מודיעין על המערך המבצעי, הגברת הלחץ האישי על אנשיו והמחשת החשיבות שארצות הברית מייחסת לאיום הסייבר האיראני. לצד זאת, יש לזכור כי פרסום במסגרת RFJ אינו שקול להרשעה פלילית, וכי לא כל אדם המזוהה במחקרי סייבר עם פעילות איראנית נכלל בתוכנית.
המאמץ האמריקאי קיבל ביטוי נוסף במרץ 2026, כאשר משרד המשפטים הודיע על תפיסת ארבעה מתחמי אינטרנט ששימשו את משרד המודיעין האיראני למבצעי סייבר והשפעה, ובהם אתרים המזוהים עם הנדלה. צעד זה נועד לא רק לשבש את פעילות הקבוצה, אלא גם לחשוף את הקשר בינה לבין מנגנוני המדינה האיראניים.[17]
במובן זה, הצעד הצרפתי והמדיניות האמריקאית משלימים זה את זה. צרפת מדגישה את האחריות המדינתית הישירה של משמרות המהפכה; ארצות הברית פועלת לחשיפת המנגנון האנושי והארגוני המאפשר את פעילות הסייבר האיראנית. שילוב שתי הגישות עשוי להעלות את המחיר המדיני, האישי והמבצעי של המשך התקיפות.
המשמעות האסטרטגית: האם יש לכלול את הסייבר במשא ומתן עם איראן?
ההתפתחויות המתוארות מחייבות לבחון מחדש את מקומו של הסייבר במדיניות המערבית כלפי איראן. במשך שנים התמקדו המגעים המדיניים והביטחוניים עם טהרן בעיקר בתוכנית הגרעין, בטילים הבליסטיים ובפעילותה האזורית. אולם תקיפות נגד תשתיות מים, מערכות מזון, שירותים רפואיים ויעדים אזרחיים אחרים מלמדות כי יכולות הסייבר ההתקפיות הפכו למרכיב משמעותי במערך האיומים האיראני.
הסייבר מאפשר לאיראן לפעול נגד מדינות בעלות עליונות צבאית וטכנולוגית, תוך ניצול פגיעויות במערכות אזרחיות ולעיתים בעלות מבצעית נמוכה יחסית. נוסף על כך, הוא מאפשר להפעיל לחץ על מדינות שאינן מעורבות ישירות בעימות צבאי, מבלי להידרש להפעלת כוח קונבנציונלי.
מכאן עולה השאלה אם ניתן להמשיך לקיים שיחות עם איראן על הגבלת יכולותיה הצבאיות, תוך התעלמות מיכולותיה ההתקפיות במרחב הסייבר.
התשובה צריכה להיות שלילית. יש לכלול את פעילות הסייבר ההתקפית של איראן בכל מסגרת עתידית של הידברות ביטחונית משמעותית עימה, בייחוד כאשר הדיונים עוסקים בריסון פעילותה האזורית ובמניעת הסלמה.
עם זאת, אין הכרח להתנות כל הסדר גרעיני או הסכם בתחום הטילים בהשגת הסכם סייבר כולל. הסכנה במהלך כזה היא הרחבת יתר של סדר היום באופן שימנע התקדמות בכל התחומים. גישה מעשית יותר תהיה לקבוע עקרונות התנהגות מחייבים, ובראשם הימנעות מתקיפות נגד תשתיות אזרחיות חיוניות, הפסקת פעילות סייבר המיועדת לסייע לפגיעה פיזית באישים והטלת אחריות על פעילותן של יחידות ממשלתיות וחברות הפועלות מטעמן.
כל הסדר כזה יחייב מנגנוני אימות, ייחוס ואכיפה. בלעדיהם איראן עלולה להמשיך להשתמש בקבוצות כיסוי ובקבלני משנה כדי לעקוף התחייבויות רשמיות.
יתר על כן, אין להתייחס להידברות כתחליף לענישה, כולל באמצעות פגיעה פיזית בגורמים המפעילים את הסייבר האיראני ולהרתעה באמצעות הענישה ובאמצעות מבצעי סייבר נגד יעדים רגישים באיראן. הסדרים מדיניים עשויים לצמצם סיכונים, אך רק אם הם מלווים ביכולת מוכחת לגבות מחיר ממשי על הפרתם.
מסקנות והמלצות מדיניות
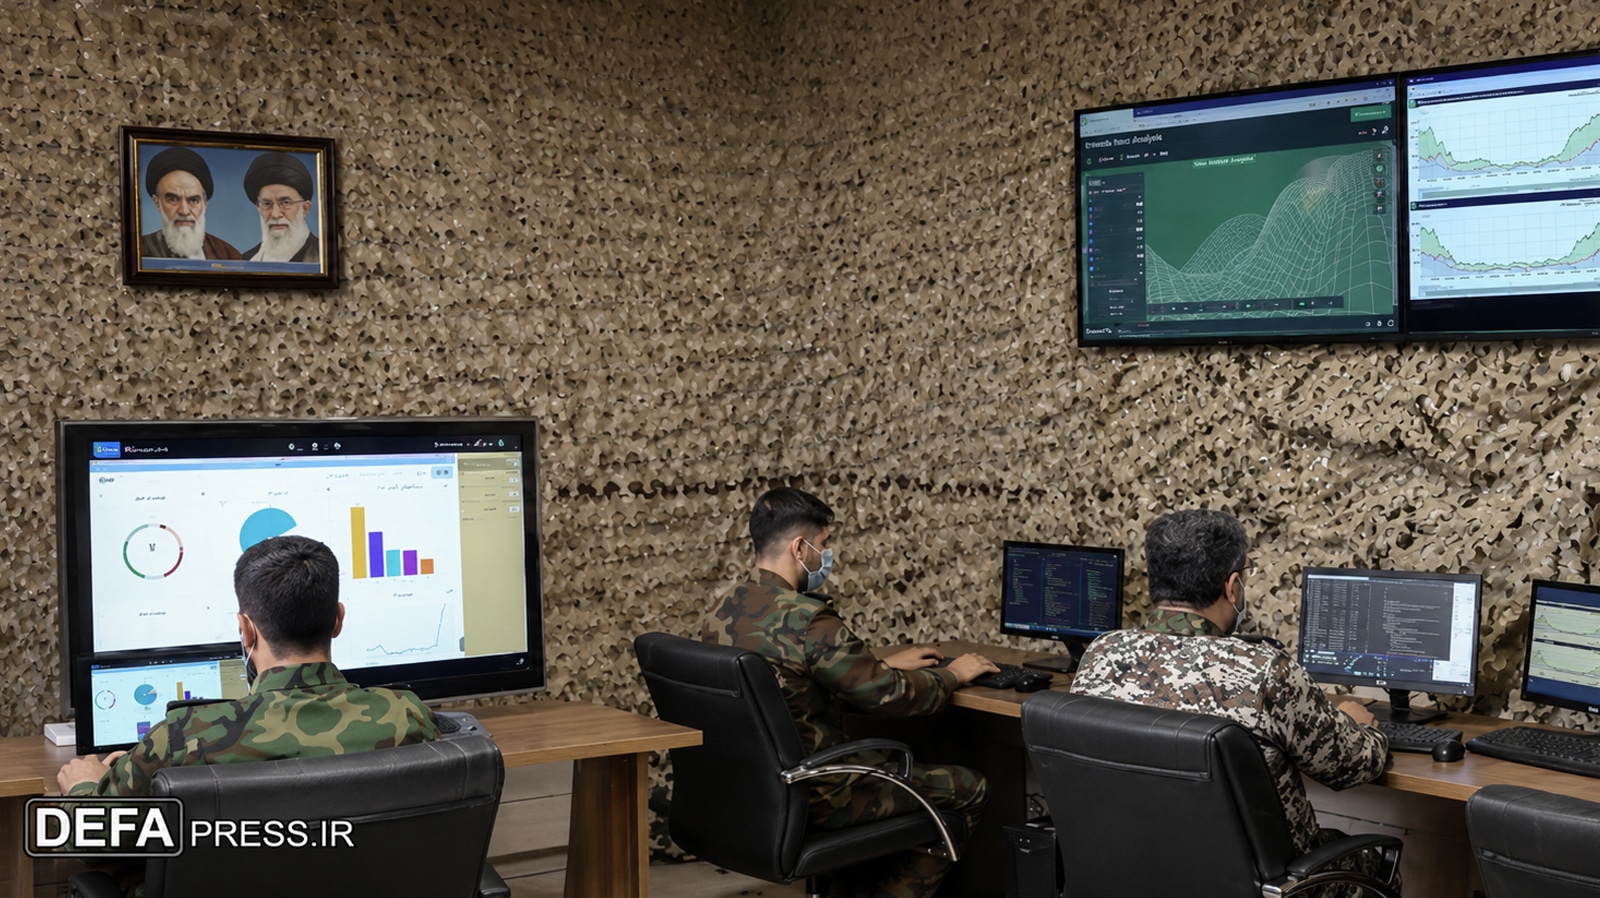
האירועים האחרונים אינם מצביעים על המצאת דוקטרינת סייבר איראנית חתרגיל הגנה בסייבר "Fatah-Yek" של צבא הרפובליקה האסלאמית של איראן (19 במאי 2021) (מקור התמונה: Defa Press)דשה, אלא על החרפה והתפתחות של דפוסי פעולה קיימים. איראן פעלה בעבר נגד מדינות אירופה, תקפה תשתיות אזרחיות והשתמשה בקבוצות האקרים לצורך הסתרת אחריותה. ואולם, הצטברות האירועים במהלך 2026 מצביעה על נכונות גוברת לשלב בין תקיפות סייבר, שיבוש מערכות פיזיות, מבצעי השפעה ואיומים על ביטחונם האישי של יריבים.
שלושת ממדי ההתפתחות שנבחנו בנייר קשורים זה בזה: ההתרחבות הגאוגרפית מגדילה את מספר המדינות החשופות לאיום; ההחרפה באופי התקיפות מגדילה את פוטנציאל הנזק ואת המחיר הציבורי; ואילו הייחוס המדינתי הפומבי וחשיפת המערך המבצעי מאיימים לצמצם את יכולתה של איראן לפעול מבלי לשאת באחריות.
על רקע זה נדרשים חמישה צעדים מרכזיים:
- הרחבת הייחוס הפומבי והאחריות המדינתית. על המערב לחשוף, ככל שהראיות מאפשרות, את היחידות האיראניות, מפקדיהן וחברות הכיסוי המעורבות בתקיפות, ולא להסתפק בזיהוי שמות של קבוצות האקרים.
- הגברת הלחץ האישי והארגוני. יש להרחיב את השימוש בסנקציות, בהליכים משפטיים ובתוכניות תגמול דוגמת RFJ, תוך התמקדות בשרשראות הפיקוד, במימון ובתשתיות התומכות בפעילות.
- חיזוק ההגנה על תשתיות אזרחיות. לצד מערכות האנרגיה, המים והתחבורה, יש להעניק עדיפות למערכות קירור מזון, לבקרים תעשייתיים, למערכות רפואיות ולשרשראות אספקה, שהפגיעה בהן עלולה להשפיע ישירות על חיי האוכלוסייה.
- התייחסות משולבת לאיום הסייבר והאיום הפיזי. פעילות הנדלה מלמדת כי יש לבחון את הקשרים בין חדירות למערכות מידע, פרסום פרטים אישיים, איומים, גיוס גורמים מקומיים וניסיונות לפגיעה פיזית. חשיבות צעד זה גוברת גם נוכח העלייה בהקף הפעילות הטרוריסטית במערב של איראן ושלוחיה.
- הכללת הסייבר בסדר היום הביטחוני מול איראן. יש להציב דרישות מפורשות לריסון פעילות הסייבר ההתקפית, בייחוד נגד תשתיות אזרחיות ונגד אנשים, לצד מנגנוני אימות ותגובה להפרות.
הלקח המרכזי הוא שאין עוד הצדקה להתייחס לפעילות הסייבר האיראנית כאל תחום טכנולוגי נפרד מן האיום האסטרטגי הכולל של איראן. תקיפות המסוגלות לשבש מערכות מזון, מים, בריאות ואנרגיה, לצד פעילות המשלבת חדירה דיגיטלית עם איומים על חיי אדם, הן חלק ממערכה אסימטרית רחבה נגד ישראל ומדינות המערב.
ההצהרה הצרפתית והתגובה האיראנית שבאה בעקבותיה ממחישות את המאבק המתפתח על האחריות המדינתית במרחב הסייבר. צרפת בחרה לחשוף בפומבי את היחידה האיראנית האחראית, להטיל אחריות ישירה על משמרות המהפכה ולקדם צעדי ענישה, בעוד שטהרן דבקה בהכחשה גורפת ובניסיון לערער את אמינות ההאשמות. ההתפתחות המשמעותית אינה עצם חשיפת המעורבות האיראנית, אלא הנכונות הגוברת לתרגם ייחוס מודיעיני וטכנולוגי לאחריות מדינתית ולצעדי אכיפה. אם גישה זו תהפוך למדיניות מערבית עקבית, היא עשויה לצמצם את מרחב הפעולה האפור שעליו הסתמכה איראן במשך שנים.
השאלה המרכזית איננה עוד אם איראן מסוגלת לגרום נזק משמעותי באמצעות תקיפות סייבר. השאלה היא אם המערב יצליח לגבש מדיניות שתהפוך את המשך התקיפות הללו ליקר ומסוכן יותר עבור המשטר האיראני.
מעודכן ל-10.11.2026
[1] "France accuses Iran of cyberattacks on supermarket fridges", Agence France-Presse, November 10, 2026, https://www.scmp.com/news/world/europe/article/3373845/french-officials-suspect-iran-behind-fridge-cyberattacks-sources-say
[2] שם.
[3] French Ministry for Europe and Foreign Affairs, “Déclaration d’attribution à l’Iran de cyberattaques visant la France”, November 9, 2026, https://www.diplomatie.gouv.fr/en/presse-et-ressources/decouvrir-et-informer/actualites/declaration-d-attribution-a-l-iran-de-cyberattaques-visant-la-france
[4] "France summons Iran envoy over supermarket fridge hack, warns of response", Reuters, November 10, 2026.
[5] "דחייה נחרצת של ההאשמות חסרות הבסיס של ממשלת צרפת נגד איראן" (במקור בפרסית) ("رد قاطع اتهامهای بیاساس دولت فرانسه علیه ایران"), סוכנות הידיעות "תסנים", 10 בנובמבר 2026, https://newsmedia.tasnimnews.ir/fa/news/1405/08/19/3745395
[6] "Justice Department Disrupts Iranian Cyber Enabled Psychological Operations", Office of Public Affairs, U.S. Department of Justice, March 19, 2026, https://www.justice.gov/opa/pr/justice-department-disrupts-iranian-cyber-enabled-psychological-operations
[7] French Ministry for Europe and Foreign Affairs, “Déclaration d’attribution à l’Iran de cyberattaques visant la France”, November 9, 2026, https://www.diplomatie.gouv.fr/en/presse-et-ressources/decouvrir-et-informer/actualites/declaration-d-attribution-a-l-iran-de-cyberattaques-visant-la-france
[8] "French blood banks hit alongside cyberattack on European supermarkets," Reuters, November 4, 2026, https://www.reuters.com/business/healthcare-pharmaceuticals/several-french-blood-banks-hit-by-cyberattack-nov-2-health-ministry-says-2026-11-04
[9] "IRGC-Affiliated Cyber Actors Exploit PLCs in Multiple Sectors, Including U.S. Water and Wastewater Systems Facilities", Joint Cybersecurity Advisory, Co-Authored by: The Federal Bureau of Investigation (FBI), Cybersecurity and Infrastructure Security Agency (CISA), National Security Agency (NSA), Environmental Protection Agency (EPA), and the Israel National Cyber Directorate (INCD), December 1, 2023, https://www.cisa.gov/sites/default/files/2023-12/aa23-335a-irgc-affiliated-cyber-actors-exploit-plcs-in-multiple-sectors-1.pdf
[10] "French officials blame Iran for refrigerator hacks, vow retaliation", Reuters, November 9, 2026, https://www.reuters.com/world/two-us-bound-vessels-apparently-compromised-by-hackers-us-officials-say-2026-09-17
[11] "Influence Operations Disguised as Cyber Operations", Avi Davidi, The Jerusalem Institute for Strategy and Security, March 25, 2026, https://jiss.org.il/en/davidi-influence-operations-disguised-as-cyber-operations
[12] "Justice Department Disrupts Iranian Cyber Enabled Psychological Operations", Press Release, Office of Public Affairs, U.S. Department of Justice, March 19, 2026, https://www.justice.gov/opa/pr/justice-department-disrupts-iranian-cyber-enabled-psychological-operations
[13] שם.
[14] "השב"כ מעורב בחקירה: העלונים עם מסר מאיים שפוזרו בת"א – והקשר שנבדק לקבוצת האקרים איראנית", N12, 9 בנובמבר 2026, https://www.mako.co.il/news-law/2026_q4/Article-878b9b6f660c1a1026.htm
[15] "מלחמת תודעה במסווה סייבר: קבוצת ההאקרים Handala כמקרה בוחן לאסטרטגיית הפרוקסי הקיברנטית של איראן במהלך המלחמה עם ישראל וארה"ב ב-2026", אבי דוידי, מכון ירושלים לאסטרטגיה ולביטחון, 23 במרץ 2026, ttps://jiss.org.il/davidi-cognitive-warfare-disguised-as-cyber-operations
[16] U.S. Department of State, Diplomatic Security Service, Rewards for Justice: Shahid Hemmat, https://rewardsforjustice.net/rewards/shahid-hemmat
CyberAv3ngers
https://rewardsforjustice.net/rewards/cyberav3ngers
Shahid Shushtari
|https://rewardsforjustice.net/rewards/emennet-pasargad
Iranian Hackers
https://go.rewardsforjustice.net/mabna-en
[17] "Justice Department Disrupts Iranian Cyber Enabled Psychological Operations", Press Release, Office of Public Affairs, U.S. Department of Justice, March 19, 2026,
https://www.justice.gov/opa/pr/justice-department-disrupts-iranian-cyber-enabled-psychological-operations
מקור: https://jiss.org.il/davidi-irans-escalating-cyberwar/